Responsive Banner design

7 Jurusan yang Lulusannya Bergaji Besar

JAKARTA, KOMPAS.com — Seleksi Nasional Masuk Perguruan Tinggi Nasional (SNMPTN) 2013 sudah memasuki masa pendaftaran. Para siswa sekolah menengah atas (SMA) yang kini sedang bingung dengan jurusan apa yang tepat bagi mereka sehingga mampu menjamin masa depannya.

Ina Liem, penulis buku bertajuk Tujuh Jurusan Bergaji Besar, mengatakan bahwa ada tujuh jurusan yang dapat dijadikan pilihan oleh anak-anak yang hendak melanjutkan pendidikan tinggi. Tujuh jurusan ini diyakini mampu menunjang masa depan yang cerah karena bisa menuai penghasilan besar bagi lulusannya.

"Semua pekerjaan memang bisa mendapat gaji besar jika dirintis dengan benar. Tapi, untuk fresh graduate yang ingin mendapat gaji besar, tujuh jurusan ini bisa mewujudkannya," kata Ina saat World Education Expo Indonesia (WEEI) 2013 di Balai Kartini, Jakarta, Jumat (15/2/2013).

Lantas, apakah tujuh jurusan itu?

1. Matematika
Wanita yang juga menjabat sebagai In-Country Manager La Trobe University ini memaparkan bahwa jurusan pertama yang mampu menghasilkan gaji besar adalah jurusan Matematika. Jangan salah, masuk ke jurusan Matematika justru membuka peluang untuk dapat bergabung dengan perusahaan besar kelas internasional.

"Biasanya kan lulusan Matematika disebutnya hanya bisa jadi guru. Enggak seperti itu juga. Justru lulusan Matematika ini berpotensi menjadi pakar analisa untuk perusahaan besar," ujar Ina.

2. Teknik Informatika
Jurusan kedua yang mampu menghasilkan uang banyak saat ini adalah jurusan Teknik Informatika atau lebih akrab disebut Information Technology (IT). Hal ini masuk akal melihat teknologi yang kian maju dan kebutuhan perusahaan akan ahli teknologi untuk memajukan bisnis yang dikelolanya.

3. Teknik Kimia
Jurusan ketiga yang mendongkrak masa depan seseorang adalah jurusan Teknik Kimia. Tentu tidak ada yang menyangka bahwa jurusan Teknik Kimia termasuk yang berpotensi bergaji besar. Pasalnya, jurusan ini justru tidak populer jika dibandingkan dengan jurusan Psikologi, Hukum, dan Kedokteran.

"Memang terlihatnya tidak populer. Tapi sekali lagi jangan salah, Teknik Kimia ini juga banyak dilirik. Contoh pasta gigi, sabun, atau cat tembok yang digunakan itu semua ada campur tangan lulusan Teknik Kimia," jelas Ina.

4. Manajemen
5. Geologi
6. Teknik Pertambangan
7. Teknik Perminyakan


Secara berturut-turut empat jurusan ini memang selalu disebut-sebut mampu menghasilkan uang berlimpah bagi para lulusannya. Apalagi, tiga jurusan terakhir.

"Geologi, pertambangan, dan perminyakan ini tidak usah ditanya. Biasanya, begitu masuk langsung bisa dapat gaji double digit," ungkap Ina.

"Namun, semua itu tidak cukup jika tidak memiliki soft skills yang baik. Jadi, jangan lupa kembangkan soft skills," tandasnya.

Menurut Oxford Dictionaries, soft skills adalah karakter pribadi yang memudahkan seseorang untuk berinteraksi dengan efektif dan harmonis dengan orang lain di sekitarnya.

Hack Shell

Sore sobat, Gimana udah kangen ama tulisan cakar ayam saya, wkwkwkwk.

Sekarang Saya mau share kumpulan script PHP nih...

Di antaranya adalah :

1. Joomla BF (online)
2.FTP Crack
3. Shell
4. Change IndexWP
5.Change Pass Joomla

Liat SS yang diatas deh, atau langsung download DISINI

Cara Hacker Hack Sebuah Web


Bahan & Alat :
1) Target Website
2) Shell
3) script symlink
4) MySQL manager

Langkah 1
Sekarang, kita periksa situsnya apa ada yg vuln utk dihajar :v
Ada satu hal yang tersisa, kita dapat hack situs tsb pada server yang sama ( 1 server ) #aneh yoo? maksute opo ? tapi tungguen baca dulu sampe rampungg...

Jadi kita udah punya target toh, langkah selanjutnya, kita harus cari tau IP servernya target

Yuk pergi ke CMD ( Start->RUN->CMD )
Code:
ping www.target.com


Sekarang kita dah memiliki(mengetahui) IP Server nya, skrg waktunya untuk cari celah ( vuln ) nya.

Pergi ke SINIdan masukan kode dibawah ini :
Code:
IP:IPYANGUDAHKITADAPETDARIPINGTADI ".php?*="


Selanjutnya,dari hasil scan IP tadi cari sebuah situs yang rentan terhadap SQLi. (Bisa di inject menggunakan tools seperti havij dll)

Kalo sukses, segera tanem shell

Langkah II
Hal pertama yang perlu dilakukan adalah menemukan path lengkap dari situs tsb.
yakni seperti begino:
Code:
/home/username/public_html/

Sekarang pergi ke shell dan jalankan perintah ini:
Code:
cat /etc/passwd


Sekarang copy semua teks yg tertera di situh dan tempel ke notepad.
Itu file berisi semua pengguna yg menggunakan server yg jadi target muw


Langkah III
Target ku adalah Joomla dan aq tau di mana file yg berisi informasi MySQL. (config.php)
Code:
/home/targetsaya/public_html/configuration.php ( Ini config nya joomla )

kalau wordpress mas ?
Kalo targetmu wordpress , config nya ada disini
Code:
/home/targetmu/public_html/wp-config.php

Nah, skrg upload symlink mu dan mySQL Manager nya ,
Buka symlink nya dan masukin path config web targetmu
dalam kasus ku iku :
Code:
/home/softcube/public_html/configuration.php

Sekarang klik "Symlink" dan skrg kita dapet mysql info nya


Salin semua ke Notepad + +
( Notepad++ lebih baik karena kita dapat dgn mudah menemukan password dan username)
Cari username dan password web targetmu yg da tercantum di mysql info nya,,dan buka mysql.php ,
Masukkan dan sekarang kita dpat mengedit database.


Sekarang klik "Tabel" dan klik table "admin".
disini kita bisa membuat user, staff, dan membuat pssword
(Ingatlah untuk mencatat hash asli sehingga cara hackmu tetep gak terdeteksi jika ingin akses lgi

Sekarang, aq sudah mengganti hash(password admin) dan login


Itu saja untuk saat ini.

Sumber : SBH

Download Jingling Auto Visitor Release Terbaru Versi 4.0.1

Sudah taukah anda dengan software ini, dan ternyata sudah ada yang baru UPDATE versi terbarunya. Lebih cepat menambah visitor dan kelebihan" lainnya. Sebenarnya ada banyak kelebihannya namun karna berbahasa mandarin saya jadi kurang paham hehehe,

langsung saja download
adf.lyhttp://adf.ly/Eh5Kz
 

Cara Mendapatkan BackLink, Mengecilkan Rank Alexa Gratis Dan Mendapatkan Visitor Yang Banyak

Kali Ini Ahmad akan meng share artikel yang berjudul Cara Mendapatkan BackLink Gratis Dan Mendapatkan Visitor Yang Banyak lumayan lohh sobb backlinknya buat mengecilkan rank alexa dan mendapatkan visitor blog yang banyak..
Langsung aja ya gw kasih tau caranya...

Caranya gampang kok, yang perlu sobat lakukan adalah meletakkan link-link berikut ini di blog atau artikel kalian


  1. Babul Fatah
  2. Cinta Rosul
  3. Satrio Piningit
  4. Free Backlink
  5. Free Banner
  6. Backlink Gratis 
  7. Rejeki Angka
  8. Wong Sirau! | Blogger Gagal
  9. ./ Ahmad ! | Blogger Newbie
  10. Blog-Indraxman
Tapi ingat, sebelum kamu meletakkan link diatas, sobat harus menghapus peserta nomor 1 dari daftar. Sehingga semua peserta naik 1 level. Yang tadi nomor 2 jadi nomor 1, nomor 3 jadi 2, dst. Kemudian masukkan link sobat sendiri di bagian paling bawah (nomor 10). Jika tiap peserta mampu mengajak 5 orang saja, maka jumlah backlink yang akan didapat adalah:


Ketika posisi anda 10, jumlah backlink = 1
Posisi 9, jml backlink = 5
Posisi 8, jml backlink = 25
Posisi 7, jml backlink = 125
Posisi 6, jml backlink = 625
Posisi 5, jml backlink = 3,125
Posisi 4, jml backlink = 15,625
Posisi 3, jml backlink = 78,125
Posisi 2, jml backlink = 390,625
Posisi 1, jml backlink = 1,953,125


Dan semuanya menggunakan kata kunci yang anda inginkan. Dari sisi SEO anda sudah mendapatkan 1,953,125 backlink dan efek sampingnya jika pengunjung downline lalu mengklik link Anda itu, maka anda juga akan mendapatkan traffic tambahan.
Nah,  Silahkan copy paste artikel ini, dan hilangkan peserta nomor 1 lalu tambahkan link web anda di posisi 10. Ingat, Anda harus mulai dari posisi 10 agar hasilnya maksimal. Karena jika anda tiba2 di posisi 1, 
 maka link anda akan hilang begitu ada yang masuk ke posisi 10.

 Buat Yang Udah Mengikuti Cara Mendapatkan BackLink Gratis Dan Mendapatkan Visitor Yang Banyak Silahkan berikan Link postingan yang Judulnya Cara Mendapatkan BackLink Gratis Dan Mendapatkan Visitor Yang Banyak Yang Sudah anda Edit ya Dan Mendapatkan Visitor Yang Banyak Di Kotak Komentar Di Bawah ini..
Selamat Mencoba....

Instal Program Tanpa harus ada serial

Pertama-tama Download Dulu Soft HOOK Nya Di Sini
Jalankan program Enable Hook, Anda akan melihat icon kecil di tray icon dengan caption

“MRHPx Enable Hook OFF”. Program Enable Hook ini telah diuji pada beberapa aplikasi yang
menggunakan proteksi Password maupun Serial Number pada saat installasi, salah satunya adalah
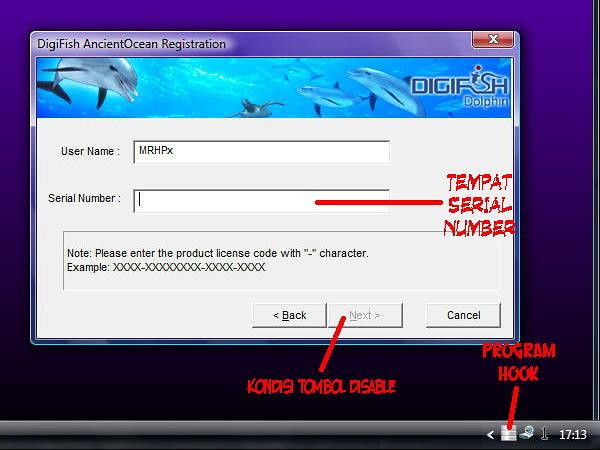
DigiFish AncientOcean v1.01. Tanpa Serial Number yang benar Anda tidak akan dapat melakukan
installasi program karena tombol “Next” dalam status disable (Screen. 1)

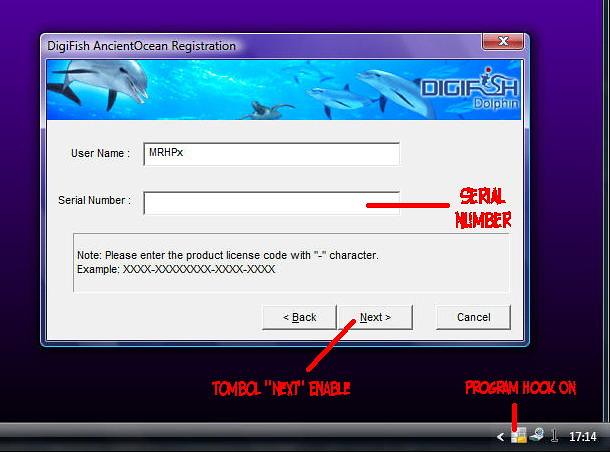
 Setelah itu coba Anda klik kiri dengan mouse, program Enable Hook yang berada di tray icon sampai
icon dan statusnya berubah menjadi ON (Screen. 2). Tanda berarti OFF, dan tanda berarti ON. Lalu coba klik tombol “Next” disable yang berada di jendela installasi program tadi.
Bagaimana? Statusnya berubah menjadi Enable dan bisa di klik dengan mouse bukan?

 Kesimpulan
Mengapa tombol “Next” yang semula disable berubah menjadi enable? Padahal Serial
Number masih kosong, tidak diisi sama sekali? Jawabannya adalah karena di dalam “Handles and
Objects” sebuah aplikasi bisa meraih Obyek-Jendela handle yang ada. Sama halnya dengan Anda
tidak perlu mengganti channel TV manual, sampai harus jalan bolak-balik dari tempat duduk Anda ke
meja TV jika sudah ada remote control di tangan Anda. Jadi meskipun diisi Password dan Serial
Number yang benar ataupun tidak benar sekalipun, installasi akan tetap berjalan lancar. Sampai
disini, Anda sudah melihat kehebatan Win32 Hook bukan. Jadi jangan pernah menganggap remeh
Win32 APIs Hook sebelum mempelajarinya. Bahkan proteksi FLEXlm yang terkenal itupun takluk
karena hal ini. Untuk para developer, apakah masih yakin proteksi program installer Anda ini benar-
benar aman?? Silahkan berkreasi dan berekspresi dengan Win32 APIs. Terima kasih semoga
bermanfaat

Cara Membuat Terminal Menggunakan Html

Halo sobat Blogger, Kali Ini Saya Akan Membagikan Bagaimana Cara Untuk Membuat Terminal Menggunakan Html...
Oke, Langsung saja ke Scriptnya...

<meta http-equiv="Content-Type" content="text/html; charset=iso-8859-1">

<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Strict//EN" "http://www.w3.org/TR/xhtml1/DTD/xhtml1-strict.dtd">

<html xmlns="http://www.w3.org/1999/xhtml" xml:lang="en" lang="en">
<head>
<style type='text/css'>
#navbar-iframe {display:}
</style>
<title>Portal C4rt00n</title>
<SCRIPT LANGUAGE="JavaScript">
<!-- Modified: Jim Einarson (jim.einarson@ccra-adrc.gc.ca) -->
<!-- Original: David Sosnowski -->
<!-- Web Site: http://www.codebelly.com -->
<!-- Begin
var message = new Array();
// Set your messages you want typed into the title bar below.
// To add more messages, just add more elements to the array.
message[0] = "Welcome to the Portal c4rt00n!";


// Set the number of repetitions (how many times a given message is typed out
// before moving onto the next message).
var reps = 1;
var speed = 275;// Set the overall typing speed (larger number = slower action).
var hold = 4 // set the length of time to display the whole phrase before retyping (larger number = longer)

// DO NOT EDIT BELOW THIS LINE.
var p = message.length;
var q = 0;
var r = 0;
var C = 0;
var mC = 0;
var s = 0;
var sT = null;

if (reps < 1) {
reps = 1;
}
function setMessage() {
typing = message[mC];
q = typing.length;
r = q + hold;
typeMessage();
}
function typeMessage() {
if (s > r) {
s = 0;
}
if (s > q) {
document.title = '|- '+ typing +'_';
}
else {
document.title = '|- '+ typing.substr(0,s)+'_';
}
if (C < (r * reps)) {
sT = setTimeout("typeMessage()", speed);
C++;
s++;
}
else {
C = 0;
s = 0;
mC++;
if(mC > p - 1) {mC = 0;}
sT = null;
setMessage();
}
}
setMessage();
// End -->
</script>
<script type="text/javascript">(function() { var a=window;function c(b){this.t={};this.tick=function(d,i,e){e=e?e:(new Date).getTime();this.t[d]=[e,i]};this.tick("start",null,b)}var f=new c;a.jstiming={Timer:c,load:f};try{var g=null;if(a.chrome&&a.chrome.csi)g=Math.floor(a.chrome.csi().pageT);if(g==null)if(a.gtbExternal)g=a.gtbExternal.pageT();if(g==null)if(a.external)g=a.external.pageT;if(g)a.jstiming.pt=g}catch(h){};a.tickAboveFold=function(b){b=b;var d=0;if(b.offsetParent){do d+=b.offsetTop;while(b=b.offsetParent)}b=d;b<=750&&a.jstiming.load.tick("aft")};var j=false;function k(){if(!j){j=true;a.jstiming.load.tick("firstScrollTime")}}a.addEventListener?a.addEventListener("scroll",k,false):a.attachEvent("onscroll",k);
})();</script><meta http-equiv="Content-Type" content="text/html; charset=UTF-8" />
<meta name="MSSmartTagsPreventParsing" content="true" />

<meta name="generator" content="Blogger" />
<link rel="icon" type="image/vnd.microsoft.icon" href="http://www.downloadatoz.com/_imgbank/0910/BackgroundCMD.icon.gif"/>
<link rel="alternate" type="application/atom+xml" title="oem4R Terminal Island - Atom" href="http://xterminal-island.blogspot.com/feeds/posts/default" />

<link rel="alternate" type="application/rss+xml" title="oem4R Terminal Island - RSS" href="http://xterminal-island.blogspot.com/feeds/posts/default?alt=rss" />
<link rel="service.post" type="application/atom+xml" title="oem4R Terminal Island - Atom" href="http://www.blogger.com/feeds/7315159/posts/default" />
<link rel="EditURI" type="application/rsd+xml" title="RSD" href="http://www.blogger.com/rsd.g?blogID=7315159" />
<link rel="stylesheet" type="text/css" href="http://www.blogger.com/static/v1/v-css/50269083-blog_controls.css"/> <link rel="stylesheet" type="text/css" href="http://www.blogger.com/dyn-css/authorization.css?targetBlogID=7315159&zx=2d2a2da7-ff52-4f2f-93fa-8aac0473f2bc"/>

<style type="text/css">
/*
-----------------------------------------------
Blogger Template Style
Name: Terminal Island
Template: Classic Style
Designer: Cantwell Carson
URL: http://sacrificezone.blogspot.com/
Modified by: Nda689
----------------------------------------------- */
body {
font-family: "Courier New";
font-size: 10pt;
color: #00CC00;
text-align:center;
background-color: #000000;
background-image:url(http://www.hackronomicon.com/images/HackerInside.png)
scrollbar-face-color: #00CC00;
scrollbar-shadow-color: #000000;
scrollbar-highlight-color: #000000;
scrollbar-3dlight-color: #000000;
scrollbar-darkshadow-color: #000000;
scrollbar-track-color: #003300;
scrollbar-arrow-color: #000000;
}
a:link {
color:#00CC00;
text-decoration:none;
border-bottom:1px dashed #00CC00;
}
a:visited {
color:#00CC00;
text-decoration:none;
border-bottom:1px dashed #00CC00;
}
a:hover, span.linky:hover, td.linky:hover{ /*you poor IE-using bastards*/
color:rgb(0,48,0);
background-color:rgb(0,240,0);
}
a img {
border-width:0px;
}

input {
font-family: "Courier New", Courier, mono;
font-size: 12pt; 
color: #00CC00;
background-color: #000000;
border:0px solid black;
}
/* Header
----------------------------------------------- */
#header {
width:880px;
margin:0 auto 10px;
border:1px solid #333;
}
#blog-title {
margin:5px 5px 0;
padding:20px 20px .25em;
border:1px solid #222;
border-width:1px 1px 0;
color:#00CC00;
text-transform:uppercase;
}
#blog-title a {
color:#00CC00;
text-decoration:none;
}
#blog-title a:hover {
color:#FFFFFF;
}
#description {
margin:0 5px 5px;
padding:0 20px 20px;
border:1px solid #222;
border-width:0 2px 2px;
font-family: "Courier New";
color:#00CC00;
}


/* Content
----------------------------------------------- */
#content {
width:880px;
margin:0 auto;
padding:0;
text-align:left;
}
#main {
width:650px;
float:left;
}
#sidebar {
width:220px;
float:right;
}


/* Headings
----------------------------------------------- */
h2 {
margin:1.5em 0 .75em;
font:bold 105%/1.4em "courier new","Trebuchet MS",Trebuchet,Arial,Verdana,Sans-serif;
color:#00CC00;
}


/* Posts
----------------------------------------------- */
.date-header {
margin:1.5em 0 .5em;
}
.post {
margin:.5em 0 1.5em;
padding-bottom:1.5em;
}
.post-title {
margin:.25em 0 0;
padding:0 0 4px;
color:#FFFFFF;
}
.post-title a {
text-decoration:none;
color:#FFFFFF;
}
.post-title a:hover {
color:#FFFFFF;
}
.post p {
margin:0 0 .75em;
}
p.post-footer {
margin:-.25em 0 0;
color:#00CC00;
}
.post-footer em, .comment-link {
text-transform:uppercase;
}
.post-footer em {
font-style:normal;
color:#00CC00;
}
.comment-link {
margin-left:.6em;
}
.post img {
padding:4px;
}
.post blockquote {
margin:1em 20px;
}
.post blockquote p {
margin:.75em 0;
}


/* Comments
----------------------------------------------- */
#comments h4 {
margin:1em 0;
font:bold 105%/1.6em "Courier New","Trebuchet MS",Trebuchet,Arial,Verdana,Sans-serif;
color:#999;
}
#comments h4 strong {
}
#comments-block {
margin:1em 0 1.5em;
}
#comments-block dt {
margin:.5em 0;
}
#comments-block dd {
margin:.25em 0 0;
}
#comments-block dd.comment-timestamp {
margin:-.25em 0 2em;
font:105%/1.4em "Courier new","Trebuchet MS",Trebuchet,Arial,Verdana,Sans-serif;
}
#comments-block dd p {
margin:0 0 .75em;
}
.deleted-comment {
font-style:italic;
color:gray;
}


/* Sidebar Content
----------------------------------------------- */
#sidebar ul {
margin:0 0 1.5em;
padding:0 0 1.5em;
}
#sidebar li {
margin:0;
padding:0 0 .25em 15px;
text-indent:-15px;
}
#sidebar p {
color:#999;
}


/* Profile
----------------------------------------------- */
#profile-container {
margin:0 0 1.5em;
float:left;
}
.profile-datablock {
margin:.5em 0 .5em;
float:left;
}
.profile-img {
display:inline;
float:left;
}
.profile-img img {
float:left;
border:1px solid #222;
margin:0 8px 3px 0;
}
.profile-data {
margin:0;
font:bold 70%/1.6em "Courier New","Trebuchet MS",Trebuchet,Arial,Verdana,Sans-serif;
}
.profile-data strong {
display:none;
}
.profile-textblock {
margin:0 0 .5em;
}
.profile-link {
margin:0;
}

/* Footer
----------------------------------------------- */
#footer {
width:880px;
clear:both;
margin:0 auto;
}
#footer hr {
display:none;
float:left;
}
#footer p {
margin:0;
float:left;
padding-top:15px;
font:78%/1.6em "Courier New","Trebuchet MS",Trebuchet,Verdana,Sans-serif;
}
LI.list1 {list-style: circle outside; color:green;} 
iframe { overflow-x:hidden; overflow-y:hidden}
</style>

<script language=javascript>
<!-- //here starts the imitation command line operator. I don't know what a lot of this does, but it kind of runs.

function init () {
userbox = document.getElementById ? document.getElementById('cli') : document.all['cli'];
contentbox = document.getElementById ? document.getElementById('contentcell') : document.all['contentcell'];
userbox.focus()
}
//the following are some external sites that the code points to. Easily edited
function doframe(event){
var keyCode = event.keyCode ? event.keyCode : event.which ? event.which : event.charCode;
if (keyCode == 13 && userbox.value>" ") {
var clicmd = userbox.value ;
if (clicmd=="login") {
window.location = "http://www.blogger.com/";
return false;
}
if (clicmd=="facebook") {
window.location = "http://www.facebook.com/Klik689";
return false;
}
if (clicmd=="radio"){
window.location = "http://devilzc0de.org/player.php";
return false;
}
if (clicmd=="injector"){
window.location = "http://tools.kerinci.net/?x=injector";
return false;
}
if (clicmd=="scanner"){
window.location = "http://revtan.site40.net/scanner/index.php";
return false;
}
if (clicmd=="clear") {
window.location = "/";
return false;
}
if (document.getElementById(clicmd)){ //I have no idea what this is
newblock = document.getElementById(clicmd)
copyblock = newblock.cloneNode(true);
copyblock.style.display = "";
if (document.all) {
contentbox.insertAdjacentElement("beforeEnd",copyblock);
} else {
contentbox.appendChild(copyblock);
}
} else {
switch (clicmd) {
default :
newblock = document.getElementById("badcmd");
copyblock = newblock.cloneNode(true);
copyblock.style.display = "";
if (document.all) {
contentbox.insertAdjacentElement("beforeEnd",copyblock);
} else {
contentbox.appendChild(copyblock);
}
break;
}
}

window.scrollTo(0, 2000000000);
userbox.value = "";
}
}

//-->
</SCRIPT>


<link rel="me" href="http://www.blogger.com/profile/10207597246183584871" />
<link rel="openid.server" href="http://www.blogger.com/openid-server.g" />

<!-- --><style type="text/css">@import url(http://www.blogger.com/static/v1/v-css/n...ssic.css);
div.b-mobile {display:none;}
</style>

<!-- --><style type="text/css">@import url(http://www.blogger.com/static/v1/v-css/n...ssic.css);
div.b-mobile {display:none;}
</style>

</head>

<ul class="post-list"> 
<script type="text/javascript"> 

var post = new Array(); 

<BloggerPost> 
post[post.length] = new Array('<$BlogItemBody$>); 
</BloggerPost> 

for (var i=post.length-1;i>=0;i--) 
{ 
document.write('<li><a href=\"' + post[i][0] + '\">' + post[i][1] + '</a></li>'); 
} 

</script> 
</ul>

<!-- This starts up a table that looks like the command line operator -->
<body onload= "init();"><script type="text/javascript">
function setAttributeOnload(object, attribute, val) {
if(window.addEventListener) {
window.addEventListener("load",
function(){ object[attribute] = val; }, false);
} else {
window.attachEvent('onload', function(){ object[attribute] = val; });
}
}
function showRelatedContent(args) {
var el = document.getElementById('related-iframe');
if (el.parentNode.style.display != 'none') {
el.parentNode.style.display = 'none';
document.onclick = showRelatedContent.prevOnClick;
return;
}

var match = /(?:^[?]|&)c=([0-9]+)(?:&|(?!.))/.exec(args);
if (match !== null) {
document.getElementById('related-loading').style.left = match[1] + 'px';
el.style.left = Math.max(0, match[1] - parseInt(el.width) / 2) + 'px';
}
el.src = "http://www.blogger.com"
+ '/related-content.g?q='
+ window.location.href
+ '&id=' + "5310984696150544675";
el.parentNode.style.display = 'block';
showRelatedContent.prevOnClick = document.onclick;

// Hide related-content dropdown when clicking anywhere but on it.
document.onclick = function() {
var el = document.getElementById('related-iframe');
if (el.parentNode.style.display != 'none') {
el.parentNode.style.display = 'none';
}
document.onclick = showRelatedContent.prevOnClick;
};
}
</script>


<div></div><script type="text/javascript">
function setAttributeOnload(object, attribute, val) {
if(window.addEventListener) {
window.addEventListener("load",
function(){ object[attribute] = val; }, false);
} else {
window.attachEvent('onload', function(){ object[attribute] = val; });
}
}
</script>
<div></div>
<table width="98%%" border="0" cellspacing="0" cellpadding="0">

<tr> 
<td id="contentcell"><p><br>
<p><Br><font color="00CC00">you visit: <iframe src="http://free.timeanddate.com/clock/i24j7xwd/n108/tluk/fn8/fs16/fc0c0/tct/pct/tt0/tw1/tm1" frameborder="0" width="262" height="15" allowTransparency="true"></iframe>

from<iframe scrolling="no" src="http://oemarnitip.xp3.biz/plugins/ip-viewer.php" frameborder="0" width="150" height="22" allowTransparency="true"></iframe><br/>
<div style="text-align: justify; text-indent: 0.5in;">Welcome to the My Terminal </div>
<p>Untuk memberi perintah, masukan perintah &quot; Show &quot; <a href="http://www.xterminal-island.blogspot.com/view/sidebar#!/"></a></font><br>
<br></td>
</tr>

<tr> 
<td nowrap id="clicell"><div><font color="00CC00">[root@C4rt00n ~]$ : </font> 
<input name="cli" maxlength=15 type="text" id="cli" style="width:100%" onKeyPress="doframe(event);"></div></td>
</tr>
</table>
<!-- This gives the page the instructions on what the "commands" are. I've cut and pasted a lot of the blogger code into here -->
<div id="posts" style="display:none">
[root@C4rt00n ~]$ : posts<br>
<br>


<!-- Begin .post -->
<div class="entry"><a name="371141668922045049"></a>


<BlogItemTitle>
<div class="entrytitle">
<h2>


<a href="http://xterminal-island.blogspot.com/2011/03/hacker-inside.html" title="permanent link">C4rt00n </a>

</h2>
</div>


<div class="entrybody">


<p>
<div style="clear:both;"></div><div class="separator" style="clear: both; text-align: center;"><span class="separator" style="clear: both; text-align: center;"><a href="https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEjNHVtsGHvwt8fT92GDkL4h53TPS8lcOvQ5I68Kc5JPCshgff_Xzd-jHRkEFUYR3r6Okj3bcKSMQLjHnoOWCJt8OsLePlf4t2NAL9IhJ8ZpI_7BksvvI5NXPS5hyphenhyphen3kZutvT8mxqzEZ5JOg/s1600/HackerInside.png" imageanchor="1" style="margin-left: 1em; margin-right: 1em;"><img border="0" height="358" src="https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEjNHVtsGHvwt8fT92GDkL4h53TPS8lcOvQ5I68Kc5JPCshgff_Xzd-jHRkEFUYR3r6Okj3bcKSMQLjHnoOWCJt8OsLePlf4t2NAL9IhJ8ZpI_7BksvvI5NXPS5hyphenhyphen3kZutvT8mxqzEZ5JOg/s400/HackerInside.png" width="400" /></a></span></div>
<div style="clear:both; padding-bottom:0.25em"></div>
<p class="blogger-labels"><a rel='tag' href="http://xterminal-island.blogspot.com/search/label/just%20share">just share</a></p>

</p>
</div>

<div class="entrymeta">
<div class="postinfo">
<div class"postedby">
<p>
</div>

<span class="item-control blog-admin pid-1211019830"><a style="border:none;" href="http://www.blogger.com/post-edit.g?blogID=5310984696150544675&postID=371141668922045049&from=pencil" title="Edit Post"><img class="icon-action" alt="" src="http://img2.blogblog.com/img/icon18_edit_allbkg.gif" height="18" width="18"></a></span>


</div>
</div>
</div>
<!-- End .post -->

<!-- Begin #comments -->

<!-- End #comments -->


<!-- Begin .post -->
<div class="entry"><a name="8509015922558159728"></a>


<BlogItemTitle>
<div class="entrytitle">
<h2>


<a href="http://xterminal-island.blogspot.com/2011/02/all-video-hacking.html" title="permanent link">Video Hacking</a> </h2>
</div>


<img src="http://photos1.blogger.com/blogger/7994/1253/1600/comments0xx.gif">
<div class="entrybody">


<p>
<div style="clear:both;"></div>
<br />

---------------------------------------------------------------------<br />
Hacking Video Tutorial - Phpmyadmin<br />
4shared.com/file/pz7Ozrjr/phpmyadmin.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Cpanel Hacking<br />
4shared.com/file/G3pXG06c/C_p4nel.html<br />
---------------------------------------------------------------------<br />

---------------------------------------------------------------------<br />
Hacking Video Tutorial - Brute Force<br />
4shared.com/file/NT-NDbjs/tutoraccountBruteForce.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Joomla Reset Password<br />
4shared.com/file/MIecxKVa/joomla_reset_pass.html<br />
---------------------------------------------------------------------<br />

Hacking Video Tutorial - RFI Metode + Patch<br />
4shared.com/file/Ov_3yd9W/RFI_Patc.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - LFI (Local file disclosure)<br />
4shared.com/file/jSmkcNrR/L_F_I.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Sqli + Backdoring<br />

4shared.com/file/8mmHwxxW/SQLi_B4CKd0r.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Deface with HTML<br />
4shared.com/file/hkxQik5C/DefacHTML-Injec.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Sqli V.4<br />
4shared.com/file/IBQ-RZU1/S-v4.html<br />

---------------------------------------------------------------------<br />
Hacking Video Tutorial - Sqli V.5<br />
4shared.com/Tutorial_SQL_Injection.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Jumping<br />
4shared.com/file/Agmx67u5/JumP_N4ck0.html<br />
---------------------------------------------------------------------<br />

---------------------------------------------------------------------<br />
Hacking Video Tutorial - Metasploit<br />
4shared.com/file/fx87EhEY/tutor_metas.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Rooting<br />
4shared.com/file/Z7YF5ahj/R00tin9.html<br />
---------------------------------------------------------------------<br />

Hacking Video Tutorial - Asp Sql inj_TUTOR<br />
4shared.com/file/X60x9df6/asp-sql-inj_TUTOR.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Scemafuzzy<br />
4shared.com/file/FDOJKC3d/Scema.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Backdoring + Inject + Deface<br />

4shared.com/file/QMSTE8zc/_2__BackInjectDef.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Sqli malaysia Version<br />
4shared.com/file/xfy-al-Q/malaysia.html<br />
---------------------------------------------------------------------<br />
Hacking Video Tutorial - Patching Joomla<br />
4shared.com/file/a_GUfnkm/joomla_patch.html<br />

---------------------------------------------------------------------<br />
Hacking Video Tutorial - Defacing Tutorial<br />
4shared.com/file/Hu4IxoNG/Defac-Tutor.html<br />
---------------------------------------------------------------------<br />
<span style="color: red;">.:Nda689:.</span>
<div style="clear:both; padding-bottom:0.25em"></div><p class="blogger-labels">&nbsp;</p>
</p>
</div>


<div class="entrymeta">
<div class="postinfo">
<div class"postedby">
<p>
</div>

<span class="item-control blog-admin pid-1211019830"><a style="border:none;" href="http://www.blogger.com/post-edit.g?blogID=5310984696150544675&postID=8509015922558159728&from=pencil" title="Edit Post"><img class="icon-action" alt="" src="http://img2.blogblog.com/img/icon18_edit_allbkg.gif" height="18" width="18"></a></span>


</div>
</div>

</div>
<!-- End .post -->

<!-- Begin #comments -->

<!-- End #comments -->


<!-- displays the list of previous posts -->
<div id="prev" style="display:none">
[root@C4rt00n~]$ : prev<br><br>


<h2 class="sidebar-title">Previous Posts</h2>
<ul id="recently">

<li><a href="http://xterminal-island.blogspot.com/2011/03/hacker-inside.html">
Hacker Inside</a></li>

<li><a href="http://xterminal-island.blogspot.com/2011/02/all-video-hacking.html">
All Video Hacking</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/10/email-account-hacking.html">
Email Account Hacking</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/08/my-sql-injection-step-by-step.html">

My SQL Injection Step by Step</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/08/exploit-ioffice-01-exec-command.html">
exploit : iOffice 0.1 exec Command</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/07/pengertian-sql-injection-cara.html">
Pengertian SQL injection &amp; cara mengimplementasika...</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/07/dork-comignitegallery.html">
Dork : com_ignitegallery</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/07/mau-jadi-hacker-read-this-first.html">
Mau jadi hacker? (read this first)</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/07/hackerlink-vs-antihackerlink.html">
Hackerlink VS Antihackerlink</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010/06/pengertian-hacking-dan-metodenya.html">
Pengertian Hacking Dan Metodenya</a></li>

</ul><p></div>
<div id="archive" style="display:none">
[guest@xterminal-island ~]$ : archive<br><br>

<h2 class="sidebar-title">Archives</h2>

<ul class="archive-list">

<li><a href="http://xterminal-island.blogspot.com/2010_06_01_archive.html">June 2010</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010_07_01_archive.html">July 2010</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010_08_01_archive.html">August 2010</a></li>

<li><a href="http://xterminal-island.blogspot.com/2010_10_01_archive.html">October 2010</a></li>


<li><a href="http://xterminal-island.blogspot.com/2011_02_01_archive.html">February 2011</a></li>

<li><a href="http://xterminal-island.blogspot.com/2011_03_01_archive.html">March 2011</a></li>

</ul>


</div>
<div id="profile" style="display:none">
[guest@xterminal-island ~]$ : profile<br><br>
<div id="profile-container"> 
<dl class="profile-datablock">
<dt class="profile-img"> 
<a href="http://www.blogger.com/profile/3415514"><img src="https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEjOgl1tJIjrVWzD31_8ZQ4R8ZWZbQTHlEU5UYpLMqet9KnoLFJuCLrArIbohgLhZMlrW9lxcgbJ3god2YaL198Cv82w8mv9i__gHsYhyerIp4ScfOluTYRUkOeW5ALajTIybKiNZEgw3-08/s220/index.jpeg"> </a> </dt>

<dd class="profile-data"> Name:</strong>Oemar</dd>

<dd class="profile-data"> Location:</strong>Bogor, Jawa Barat, Indonesia<p>Nothing Special, Just Ordinary People<p><a href="http://www.blogger.com/profile/10207597246183584871">View My Profile</a></dd>
</dl><br><br>
</div>
<div id="blogs" style="display:none">

[root@c4rt00n ~]$ : blogs<br><br>
<li><a href="http://abra.blogspot.com">Abra</a></li>

<li><a href="http://rachelangela.blogspot.com">Rachel</a></li>
<li><a href="http://surrealu.blogspot.com">Clay</a></li>
<li><a href="http://benjaminketron.blogspot.com//">Ben</a></li>
<li><a href="http://mandyland-centraloffice.blogspot.com/">Mandy</a></li>

<li><a href="http://miriamelle.blogspot.com/">Gloria</a></li>
<li><a href="http://passionforgod.blogspot.com/">Mark</a></li>

<li><a href="http://www.xanga.com/home.aspx?user=aliata">Julia</a></li>
<li><a href="http://lapetitefleur.blogspot.com/">Tessa</a></li>
<br><br>
</div>
<div id="links" style="display:none">
[root@C4rt00n ~]$ : links<br><br>

<ul><h2>Friends Links</h2>
<li><a href="http://nanda-kurniawan.com" target="_blank">Blog Kecil Nanda</a></li>
<li><a href="http://areyouhacker.com" target="_blank">Devilz-404</a></li>
<li><a href="http://salmin-indramayu.net" target=_"blank">Salmin</a></li>
<li><a href="http://rusuh.us" target=_"blank">Rusuh</a></li>
</ul>
<font color="c0c0c0"><b>
<ul><h2>My Community</h2>
<li><a href="http://hacker-newbie.org/" onClick="j_gaq.push(['_trackEvent','outbound-article','hacker-newbie.org']);">Hacker Newbie</a> : HN Community</li>
<li><a href="http://www.forum.echo.or.id" onClick="j_gaq.push(['_trackEvent','outbound-article','wiz.echo.or.id']);">Echo.or.id</a> : Forum Echo </li>

<li><a href="http://www.cybercode.biz" onClick="j_gaq.push(['_trackEvent','outbound-article','jasakom.com']);">Cyber code</a> : Forum Cyber code </li>
<li><a href="http://yogyacarderlink.web.id" onClick="j_gaq.push(['_trackEvent','outbound-article','www.kecoak-elektronik.net']);">YCL</a> : Yogya Carder Link</li>
<li><a href="http://www.pekanbarucyberteam.net" onClick="j_gaq.push(['_trackEvent','outbound-article','www.indonesiandefacer.org']);">pekanbarucyberteam :</a> Pekanbaru Cyber Team</li>
<li><a href="http://www.sekuritionline.net/" onClick="j_gaq.push(['_trackEvent','outbound-article','www.sekuritionline.net']);">Sekuritionline</a> : Sekuriti Online Community</li>
<li><a href="http://www.indonesiandefacer.org/" onClick="j_gaq.push(['_trackEvent','outbound-article','www.deviantwarez.com']);">Indonesia defacer</a> : Defacer Archives…</li>

<li><a href="http://devilzc0de.org/forum/" onClick="j_gaq.push(['_trackEvent','outbound-article','devilzc0de.org']);">devilzc0de</a> : Devilzc0de Forum</li>
<li><a href="http://xcode.or.id/" onClick="j_gaq.push(['_trackEvent','outbound-article','xcode.or.id']);">XCode</a> : Yogyafree XCode 2010 – Indonesian Hackers Community</li>
</ul></b></font><br><br>
</div>
<div id="show" style="display:none">
[root@C4rt00n ~]$ : show<br><br>

Available commands:<br>

links<br>

radio<br>
facebook<br>

show<br><br>

</div>
<div id="motd" style="display:none">
[root@C4rt00n ~]$ : motd<br><br>
<strong>Message of the day:<br>
Kegagalan dapat dibagi menjadi dua sebab, <br/>

yaitu orang yang berfikir tapi tidak pernah bertindak, <br/>
dan orang yang bertindak tapi tidak pernah berfikir ..<br/>
<br/>
Pemenang tidak melakukan sesuatu yang "BERBEDA"<br/>
Tetapi pemenang melakukan sesuatu dengan "CARA YANG BERBEDA"<br/>
(Aris Ahmad Jaya)</strong><br/>
<br><br>
</div>
<div id="badcmd" style="display:none">
Bad command or filename.<br><br>
</div>

<div id="main">

</div><!-- Begin #sidebar -->
<div id="sidebar">

<!--
<p>This is a paragraph of text that could go in the sidebar.</p>
-->

</div>
<!-- End #sidebar -->


</div>
<!-- End #content -->


<!-- Begin #footer -->

<!-- End #footer -->


<script type="text/javascript" src="http://www.blogger.com/static/v1/common/js/1436446111-csitail.js"></script>
<script type="text/javascript">BLOG_initCsi('classic_blogspot');</script></body>
</html>
<!-- End #content -->


<!-- Begin #footer -->

<!-- End #footer -->
</body>
</html>

 Oke, Sekarang Simpan Dengan Extensi html....
Trus Jalankan Di browser Anda, Selamat Mencoba...
Ohh Iya ketik show untuk menampilkan menu nya....:D

Popular Posts

Powered by Blogger.